
THREAT MANAGER
Riduci al minimo i tempi di risposta
Software di rilevamento delle minacce di Netwrix per rilevare e rispondere a comportamenti anomali e ad attacchi avanzati con elevata precisione e velocità.
THREAT MANAGER
Le infrastrutture IT sono sempre più complesse e il volume di informazioni sensibili memorizzate è elevatissimo. Allo stesso tempo, il panorama delle minacce è in rapida evoluzione, con gli attacchi che diventano sempre più sofisticati e dispendiosi. La questione non è se la tua azienda sarà colpita, bensì quando. Sei pronto a fermare le potenziali minacce?
Rilevamento Avanzato delle Minacce in Tempo Reale
Netwrix Threat Manager utilizza l’analisi comportamentale degli utenti (UBA) e il machine learning per identificare attività sospette e attacchi sofisticati, come ransomware e movimenti laterali, proteggendo Active Directory e i dati sensibili
Risposta Automatica e Personalizzabile agli Incidenti
La soluzione offre un catalogo di azioni preconfigurate per rispondere immediatamente alle minacce, inclusa l’integrazione con strumenti come ServiceNow, Slack e Microsoft Teams, permettendo una gestione efficace degli incidenti
Investigazione Completa e Visualizzazione delle Minacce
Netwrix Threat Manager fornisce una visione dettagliata della cronologia degli eventi relativi a un incidente, facilitando l’analisi e il recupero, e migliorando la postura di sicurezza attraverso insight approfonditi
CARATTERISTICHE
Software di rilevamento delle minacce di Netwrix per rilevare e rispondere a comportamenti anomali e ad attacchi avanzati con elevata precisione e velocità
AVVISI IN TEMPO REALE
Migliora i processi di gestione delle minacce e vieni a conoscenza di qualsiasi cosa sospetta accada nella tua rete, che si tratti di un attacco esterno o di una minaccia interna, con avvisi in tempo reale inviati tramite e-mail o notifiche su cellulare
INTEGRAZIONE CON ALTRE TECNOLOGIE DI SICUREZZA
Massimizza il valore dei tuoi investimenti e migliora la sicurezza in tutto l'ecosistema IT attraverso la condivisione di dati tra Netwrix Threat Manager, le tue soluzioni SIEM e altre soluzioni
RISPOSTA AUTOMATICA
Rispondi immediatamente al rilevamento delle minacce sfruttando l’esauriente catalogo di azioni di risposta preconfigurate o integrando Netwrix Threat Manager nei tuoi processi aziendali, utilizzando PowerShell o strutture webhook
APPRENDIMENTO AUTOMATICO E ANALISI DEL COMPORTAMENTO DELL’UTENTE
Affina l’individuazione delle minacce mediante la costruzione di profili di comportamento di un utente normale e poi monitora e analizza gli eventi per individuare le attività veramente sospette nel vasto mare delle attività degli utenti
STRUMENTI DI INGANNO
Migliora le tue informazioni sulle minacce per attirare gli aggressori in uno specchietto per le allodole in cui è possibile studiare le loro tattiche e tenerli lontani dalle tue risorse più preziose. Le funzionalità integrate rendono più semplice l’implementazione e la gestione
REGOLAZIONE AUTOMATICA SUI COMPORTAMENTI A RISCHIO
I tuoi utenti privilegiati, i gruppi, i dati e le risorse verranno automaticamente contrassegnati come sensibili, quindi il rating di rischio per la sicurezza quando si verifica un comportamento anomalo nei confronti degli elementi suddetti, viene regolato in modo appropriato
AVVISI IN TEMPO REALE
Migliora i processi di gestione delle minacce e vieni a conoscenza di qualsiasi cosa sospetta accada nella tua rete, che si tratti di un attacco esterno o di una minaccia interna, con avvisi in tempo reale inviati tramite e-mail o notifiche su cellulare
INTEGRAZIONE CON ALTRE TECNOLOGIE DI SICUREZZA
Massimizza il valore dei tuoi investimenti e migliora la sicurezza in tutto l'ecosistema IT attraverso la condivisione di dati tra Netwrix Threat Manager, le tue soluzioni SIEM e altre soluzioni
RISPOSTA AUTOMATICA
Rispondi immediatamente al rilevamento delle minacce sfruttando l’esauriente catalogo di azioni di risposta preconfigurate o integrando Netwrix Threat Manager nei tuoi processi aziendali, utilizzando PowerShell o strutture webhook
APPRENDIMENTO AUTOMATICO E ANALISI DEL COMPORTAMENTO DELL’UTENTE
Affina l’individuazione delle minacce mediante la costruzione di profili di comportamento di un utente normale e poi monitora e analizza gli eventi per individuare le attività veramente sospette nel vasto mare delle attività degli utenti
REGOLAZIONE AUTOMATICA SUI COMPORTAMENTI A RISCHIO
I tuoi utenti privilegiati, i gruppi, i dati e le risorse verranno automaticamente contrassegnati come sensibili, quindi il rating di rischio per la sicurezza quando si verifica un comportamento anomalo nei confronti degli elementi suddetti, viene regolato in modo appropriato
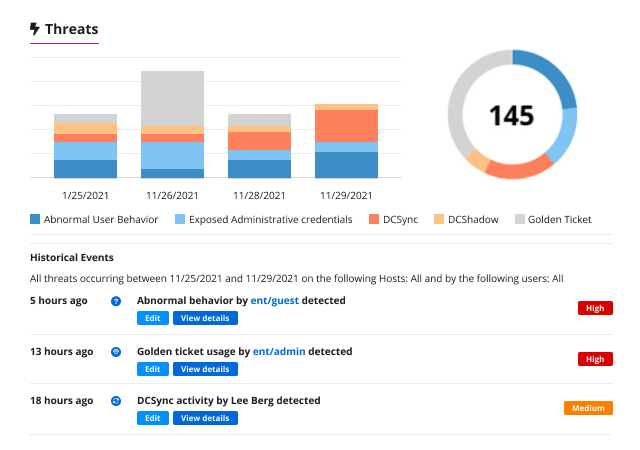
Rileva anche attacchi altamente sofisticati in tempo reale
Il tempo medio per identificare una violazione è di ben 197 giorni e più a lungo gli aggressori rimangono inosservati, più costoso è l’incidente. Assicurati di disporre di strumenti di rilevamento delle minacce in grado di individuare anche gli attacchi più complessi e avanzati nelle fasi iniziali, nonchè quelli di rilevamento delle minacce interne che identificano accuratamente i comportamenti malevoli.
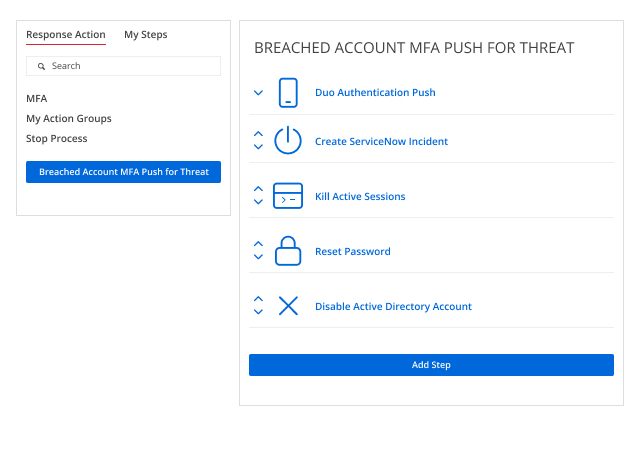
Automatizza il processo di risposta agli incidenti per prevenire gravi danni
I ransomware e gli atri attacchi possono avvenire alla velocità della luce. Bloccali immediatamente con una risposta automatizzata a specifici indicatori di minaccia – tattiche, tecniche e procedure che gli aggressori utilizzano comunquemente a proprio vantaggio per compromettere i tuoi dati di active directory e file system.
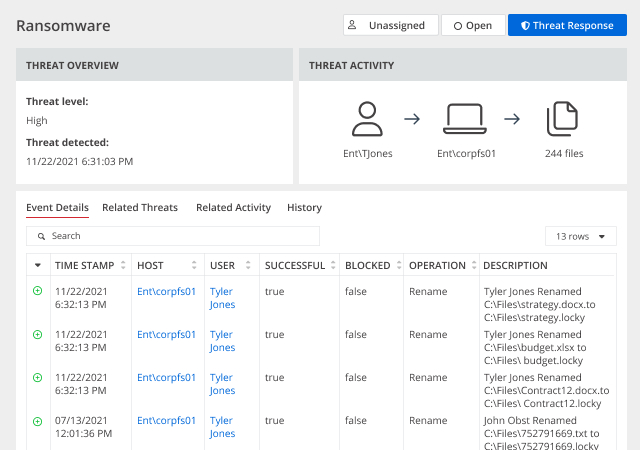
Rafforza il tuo Team di sicurezza per analizzare e fornire un resoconto sugli incidenti in modo efficace
Ottieni una visibilità completa su tutti gli eventi di sicurezza relativi ad un incidente in modo da poter individuare ciò che deve essere ripristinato, come ha avuto inizio l’incidente e come si è sviluppato nonchè come migliorare la sicurezza dei dati nel tuo ambiente IT.
DOCUMENTAZIONE
THREAT MANAGER
DATASHEET
DATA SECURITY
OVERVIEW
AUDITOR
EXTENDED BROCHURE
CONTATTACI
